viernes, 11 de octubre de 2024

Genbeta -Internet Archive ha sido hackeado: los datos de 31 millones de cuentas se han expuesto

Seguro que has escuchado en alguna ocasión que lo se publica en internet, nunca se puede borrar. Una herramienta para volver atrás en el tiempo en las páginas web es Internet Archive que simplemente con la dirección web vas a poder ver el contenido de esta en el pasado.

Internet Archive se categoriza como una biblioteca sin fines de lucro con sede en San Francisco que contiene 'millones de textos, películas, música y páginas webs". Todo esto de manera totalmente gratuita, aunque con muchas críticas por parte de las editoriales.

Internet Archive ha sufrido un ataque que ha dejado en evidencia millones de cuentas

Ahora este servicio ha sufrido un ataque de denegación de servicio distribuido DDoS que se ha acompañado con el robo de los datos de 31 millones de cuentas. Un hecho que fue registrado por los propios usuarios que al entrar en la web se encontraron con una notificación emergente de JavaScript en el que se indicaba este fallo.

El objetivo de este ataque es precisamente mandar muchas solicitudes a la página web que es objetivo para que termine desbordándose y cayendo. Esto provoca que los usuarios que intenten acceder a la página web no consigan una respuesta por parte del servidor que está totalmente saturado. Además, fue totalmente desfigurada a través de un aviso JS.

Esto es algo que era predecible por parte de los usuarios. Tal y como han recogido en la web Have I Been Pwned? (HIBP) y que es usada para buscar si nuestra información ha sido filtrada, veían como la web estaba funcionando "con palos" y estaba a punto de sufrir una brecha de seguridad. Ahora, ha sucedido y se han filtrado datos de 31 millones de cuentas tal y como confirmó Bleeping Computer tras recibirse un archivo de manera conjunta.

Esta violación fue también confirmada por su fundador Brewster Kahle y la web HIBP ya está subiendo los datos filtrados a su base de datos para informar. Algo a destacar es que el 54% de las cuentas filtradas ya se encontraban en la base de datos de las cuentas filtradas.

El fundador a través de X detalló lo siguiente sobre este ataque:

Lo que sabemos: ataque DDOS repelido por ahora; desfiguración de nuestro sitio web a través de la biblioteca JS; violación de nombres de usuario/correo electrónico/contraseñas encriptadas.  Lo que hemos hecho: Desactivar la biblioteca JS, limpiar los sistemas y actualizar la seguridad.

Fuente: Genbeta

jueves, 10 de octubre de 2024

Cuidado con las versiones no oficiales de WhatsApp y otras apps: el troyano Necro está arrasando en España

 Los expertos recomiendan no descargar aplicaciones de fuentes no oficiales, ya que abre la puerta a malware como Necro. España es el país de Europa en el que más ha afectado este troyano.

Avast asegura que ha protegido a más de 100.000 usuarios de este malware.
Malware
Flickr
Que es Necro y cómo actúa
Dark web con datos de Google
La función de Google para localizar si hay datos tuyos en la dark web pronto será gratis para todos
¿En qué aplicaciones se ha encontrado?
Malware en Google Chrome
El nuevo método de los ciberdelincuentes para robar tus contraseñas usando Google: no caigas en la trampa
Como evitar a Necro

Si posees una versión con mods y pirateada de las aplicaciones de WhatsApp, Spotify o Minecraft, entre otras, de Google Play, ya te avisamos de que tu dispositivo está en riesgo. Desde la compañía de ciberseguridad Kaspersky advierten de que 11 millones de usuarios de Android que tienen estas apps y, por lo tanto, no poseen una protección fiable, podrían estar siendo víctimas de un troyano llamado “Necro”. 

De hecho, España ocupa la primera posición del ranking de Europa entre los países que experimentaron el mayor número de ataques, y la séptima a nivel mundial. 

El troyano Necro es un tipo de malware diseñado para infectar sistemas y realizar diversas acciones maliciosas. Específicamente, es un troyano de acceso remoto (RAT) que permite a los atacantes tomar el control de un sistema comprometido de manera remota. Es decir, suele aprovechar vulnerabilidades en software o aplicaciones que no están actualizadas. Si un dispositivo o app tiene una brecha de seguridad, Necro se introduce sin necesidad de que el usuario lo note, activándose en segundo plano.

También puede llegar al sistema mediante programas pirata o aplicaciones modificadas en la que los usuarios piden una mayor personalización de la app o de nuevas funciones que faltan en las versiones oficiales. Además de que no tienen la protección oficial y que los usuarios instalan sin sospechar que contienen malware oculto. Si logra entrar en el sistema, se esconde mediante técnicas de ofuscación, actuando como un "cargador ofuscado". Esto significa que su código está diseñado de manera compleja para que sea difícil de entender o detectar por los antivirus.

Según Kaspersky, los módulos maliciosos descargados pueden cargar y ejecutar cualquier archivo DEX (código compilado escrito para Android), instalar aplicaciones descargadas, tunelizar el dispositivo de la víctima e incluso, potencialmente, contratar suscripciones de pago. Incluso pueden mostrar anuncios e interactuar con ellos en ventanas invisibles, así como abrir enlaces arbitrarios y ejecutar cualquier código JavaScript.

La compañía de ciberseguridad informó que encontraron un mod de Spotify Plus que invitaba a los usuarios a descargar una versión gratuita desde una fuente no oficial. Este mod ofrecía una suscripción premium con escuchas ilimitadas, tanto en línea como sin conexión. Bajo el nombre "Download Spotify MOD APK", el archivo resultó ser un malware. Al abrirlo, enviaba información del dispositivo al servidor de los atacantes, mientras que el usuario recibía un enlace para descargar una imagen que ocultaba la carga maliciosa.

De forma similar, Necro también ha sido detectado en mods de aplicaciones de mensajería instantánea como WhatsApp. Estos suelen ofrecer más funciones que las versiones oficiales y pueden estar disponibles en Google Play o en sitios de terceros, y contener este tipo de malware. Además, se ha encontrado en mods de juegos populares como Minecraft y Stumble Guys, entre otros, aprovechando que los atacantes se enfocan en las aplicaciones y juegos más utilizados por los usuarios.

Otro ejemplo es el de la aplicación Wuta Camera, que fue descargada más de 10 millones de veces. Si tienes una versión anterior a la 6.3.7.138, es crucial que la actualices de inmediato. Necro también se infiltró en Max Browser, concretamente en el código de la versión 1.2.0. Aunque esta aplicación, que contaba con un millón de usuarios, fue retirada tras una notificación de Kaspersky, sigue estando disponible en algunos sitios web de terceros.

Desde la compañía de ciberseguridad recomiendan no descargar aplicaciones de fuentes no oficiales, ya que este es el riesgo principal de que pueda dar la bienvenida a Necro. Y tener en cuenta también que ni siquiera las apps de plataformas oficiales con millones de descargas pueden librarse de un ataque del troyano.

Hay que consultar la página de la aplicación en la tienda antes de descargarla y leer las reseñas con puntuaciones bajas, ya que generalmente proporcionan advertencias sobre los posibles peligros. Las reseñas muy positivas podrían ser falsas, y una puntuación general alta es fácil de inflar.

Algo vital es no buscar mods ni versiones pirateadas. Esas aplicaciones casi siempre están repletas de todo tipo de troyanos: desde algunos inofensivos hasta spyware para móviles.

Fuente: 20Bits

Segu-Info Actualizaciones de seguridad de octubre para todas las empresas


Microsoft ha lanzado actualizaciones de seguridad para corregir un total de 118 vulnerabilidades en su cartera de software, dos de las cuales han sido explotadas activamente en la naturaleza.

De los 118 defectos, tres están clasificados como críticos, 113 como importantes y dos como de gravedad moderada. La cantidad de errores en cada categoría de vulnerabilidad se enumera a continuación:

  • 28 vulnerabilidades de elevación de privilegios
  • 7 vulnerabilidades de omisión de funciones de seguridad
  • 43 vulnerabilidades de ejecución remota de código
  • 6 vulnerabilidades de divulgación de información
  • 26 vulnerabilidades de denegación de servicio
  • 7 vulnerabilidades de suplantación de identidad

Este recuento no incluye las 25 fallas adicionales que el gigante tecnológico abordó en su navegador Edge basado en Chromium durante el mes pasado.

Para obtener más información sobre las actualizaciones no relacionadas con la seguridad publicadas hoy, puede revisar nuestros artículos dedicados a las nuevas actualizaciones acumulativas KB5044284 y KB5044285 de Windows 11 y a la actualización KB5044273 de Windows 10.

Cinco de las vulnerabilidades figuran como conocidas públicamente en el momento de su publicación, y dos de ellas se encuentran bajo explotación activa como Zero-Day:

  • CVE-2024-43572 (CVSS: 7,8): vulnerabilidad de ejecución remota de código de Microsoft Management Console (explotación detectada)
  • CVE-2024-43573 (CVSS: 6,5): vulnerabilidad de suplantación de identidad en la plataforma MSHTML de Windows (explotación detectada). Si bien no está confirmado, esto podría ser una solución a una vulnerabilidad anterior que abusaba de MSHTML para falsificar extensiones de archivos en las alertas que se mostraban al abrir archivos. El mes pasado se reveló una falla de suplantación de identidad de MSHTML similar cuando los ataques utilizaron caracteres Braille en los nombres de archivos para falsificar archivos PDF.
  • CVE-2024-43583 (CVSS: 7,8): vulnerabilidad de elevación de privilegios de Winlogon.
  • CVE-2024-20659 (CVSS: 7.1): Vulnerabilidad de omisión de la función de seguridad Hyper-V de Windows.
  • CVE-2024-6197 (CVSS: 8,8): vulnerabilidad de ejecución remota de código Curl de código abierto (CVE que no es de Microsoft)

Vale la pena señalar que CVE-2024-43573 es similar a CVE-2024-38112 y CVE-2024-43461, otros dos defectos de suplantación de MSHTML que fueron explotados antes de julio de 2024 por el actor de amenazas Void Banshee para entregar el malware Atlantida Stealer.

Microsoft no menciona cómo se explotan las dos vulnerabilidades en la naturaleza, ni por quién, ni qué tan extendidas están. Le dio crédito a los investigadores Andrés y Shady por informar sobre CVE-2024-43572, pero no se ha dado ningún reconocimiento para CVE-2024-43573, lo que plantea la posibilidad de que pueda tratarse de un caso de omisión del parche.

"Desde el descubrimiento de CVE-2024-43572, Microsoft ahora impide que se abran en un sistema archivos MSC que no son de confianza", dijo Satnam Narang, ingeniero senior de investigación de Tenable.

La explotación activa de CVE-2024-43572 y CVE-2024-43573 también ha sido notada por la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE.UU. (CISA), que los agregó a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV), exigiendo a las agencias federales aplicarlas antes del 29 de octubre de 2024.

Entre todos los fallos revelados por Redmond el martes, el más grave se refiere a un fallo de ejecución remota en Microsoft Configuration Manager (CVE-2024-43468, CVSS: 9,8) que podría permitir a actores no autenticados ejecutar comandos arbitrarios. "Un atacante no autenticado podría explotar esta vulnerabilidad enviando solicitudes especialmente diseñadas al entorno de destino que se procesan de manera insegura, lo que permite al atacante ejecutar comandos en el servidor y/o la base de datos subyacente", dijo.

Otras dos fallas de gravedad con calificación crítica también informan sobre la ejecución remota de código en la extensión Visual Studio Code para Arduino (CVE-2024-43488, CVSS: 8,8) y el servidor de Protocolo de escritorio remoto (RDP) (CVE-2024-43582, CVSS: 8.1). "La explotación requiere que un atacante envíe paquetes deliberadamente mal formados a un host RPC de Windows y conduce a la ejecución de código en el contexto del servicio RPC, aunque lo que esto significa en la práctica puede depender de factores que incluyen la configuración de restricción de interfaz RPC en el activo objetivo. " Adam Barnett, ingeniero de software líder en Rapid7, habló sobre CVE-2024-43582. "Un lado positivo: la complejidad del ataque es alta, ya que el atacante debe ganar una condición de carrera para acceder a la memoria de forma incorrecta".

Microsoft dice que las actualizaciones acumulativas de este martes también solucionan un problema conocido que hace que los servidores de Windows interrumpan las conexiones de escritorio remoto en las redes empresariales después de instalar las actualizaciones de seguridad de Windows Server de julio. Redmond confirmó por primera vez este problema conocido luego de muchos informes de administradores de Windows de que el servicio RD Gateway seguía fallando cada 30 minutos después de instalar las actualizaciones de julio.

Actualizaciones recientes de otras empresas

Otros proveedores que publicaron actualizaciones o avisos en octubre de 2024 incluyen:

Fuente: THN

miércoles, 9 de octubre de 2024

Violan sistemas aislados mediante malware personalizado

 Un grupo de atacantes y APT conocido como GoldenJackal ha violado con éxito sistemas gubernamentales aislados en Europa utilizando dos conjuntos de herramientas personalizadas para robar datos confidenciales, como correos electrónicos, claves de cifrado, imágenes, archivos y documentos.

Según un informe de ESET, esto ocurrió al menos dos veces, una contra la embajada de un país del sur de Asia en Bielorrusia en septiembre de 2019 y nuevamente en julio de 2021, y otra contra una organización gubernamental europea entre mayo de 2022 y marzo de 2024.

En mayo de 2023, Kaspersky advirtió sobre las actividades de GoldenJackal, señalando que los actores de amenazas se centran en entidades gubernamentales y diplomáticas con fines de espionaje.

Aunque se conocía el uso de herramientas personalizadas distribuidas en memorias USB, como el 'JackalWorm', no se habían confirmado previamente casos de compromiso exitoso de sistemas aislados.

Los sistemas aislados (air-gap) se utilizan en operaciones críticas, que a menudo administran información confidencial, y están aislados de las redes abiertas como medida de protección.

Entrando a redes aisladas (air-gap) 

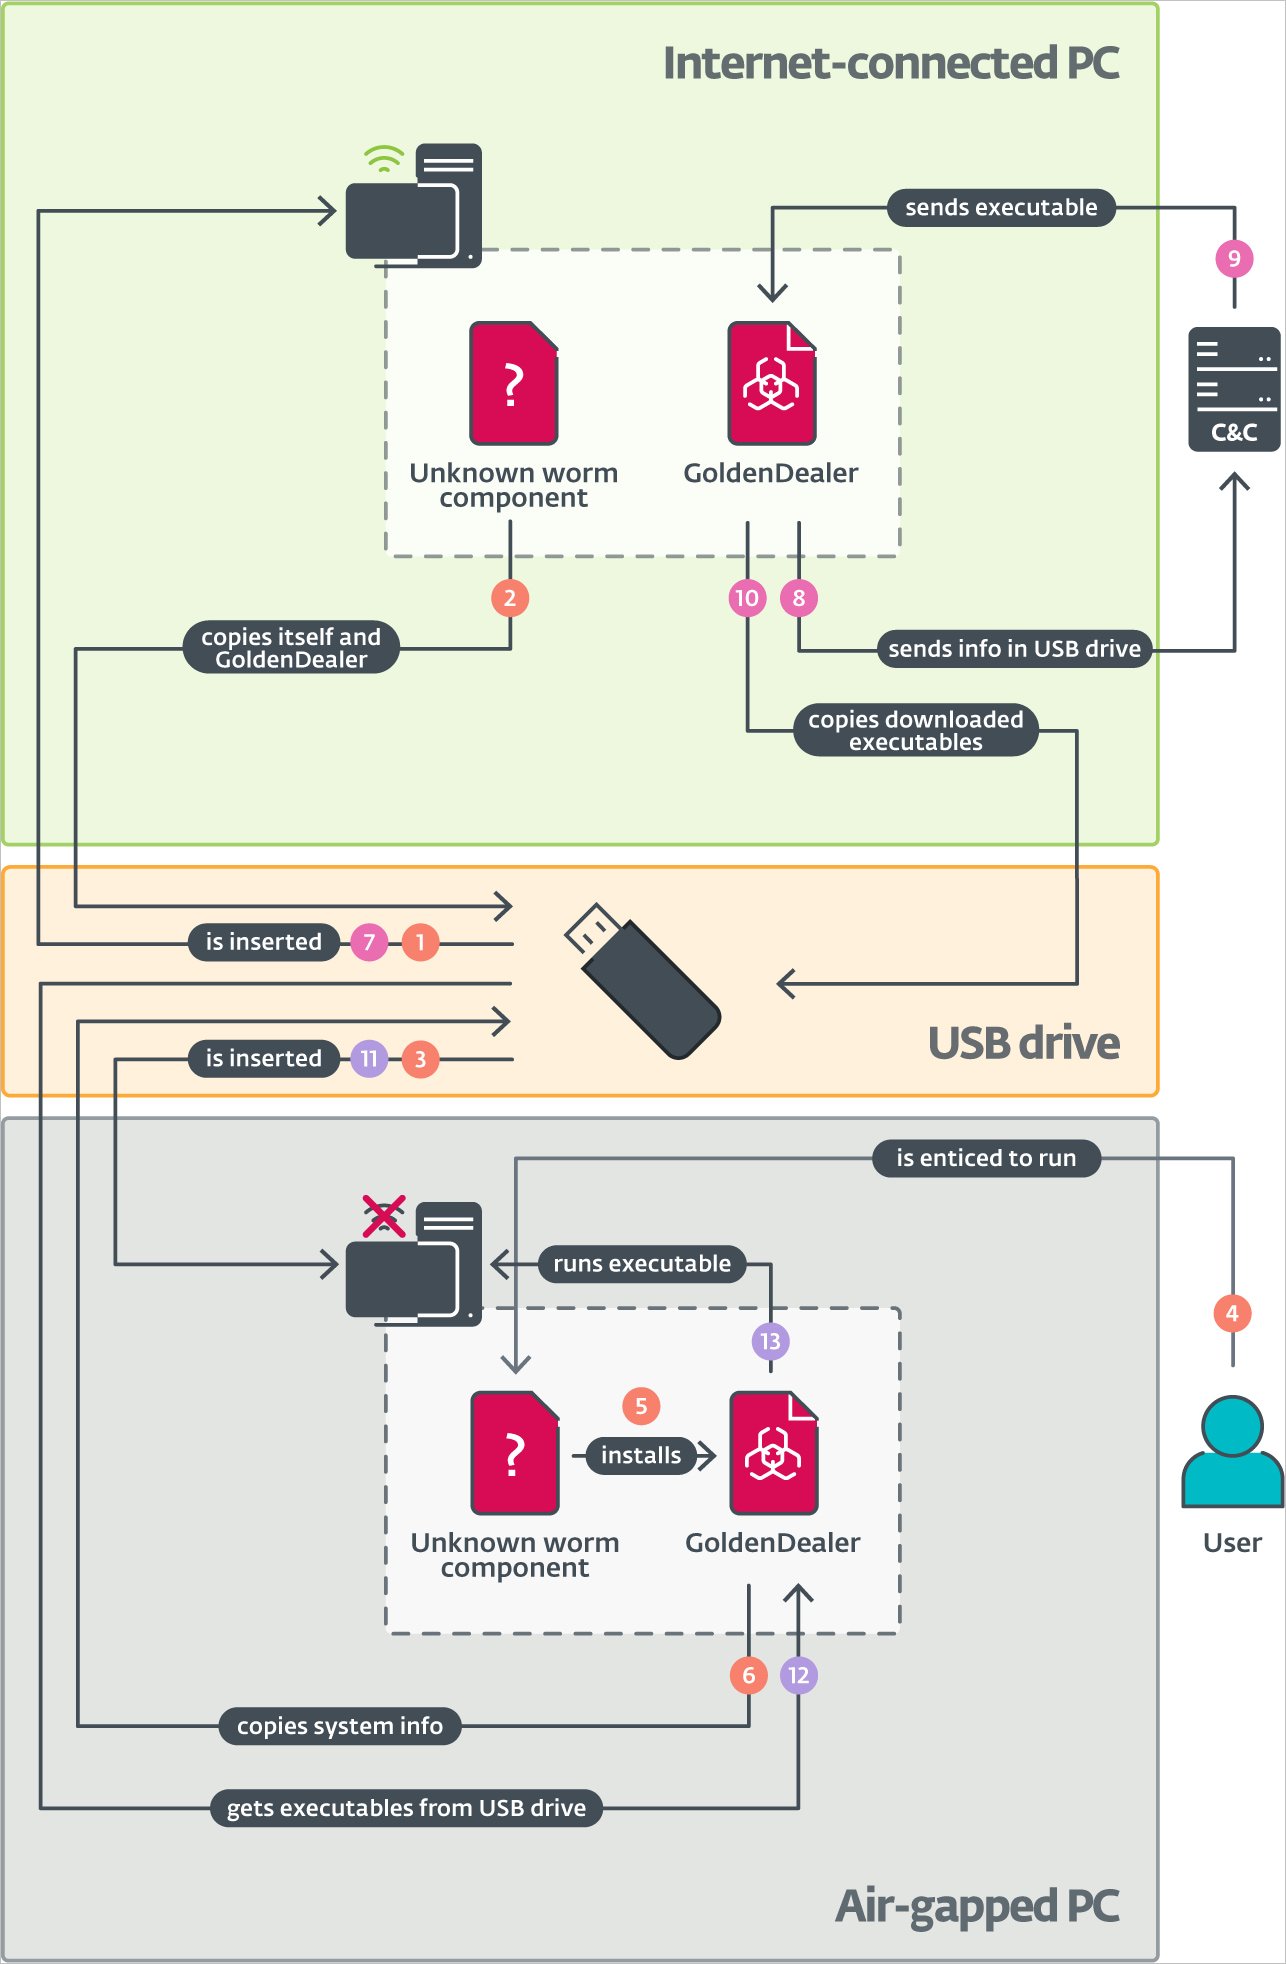
Los ataques más antiguos vistos por ESET comienzan infectando sistemas conectados a Internet, probablemente utilizando software troyanizado o documentos maliciosos, con un malware llamado 'GoldenDealer'.

GoldenDealer monitorea la inserción de unidades USB en esos sistemas y, cuando esto sucede, automáticamente se copia a sí mismo y a otros componentes maliciosos en ellos. Finalmente, esa misma unidad USB se inserta en una computadora aislada, lo que permite a GoldenDealer instalar GoldenHowl (una puerta trasera) y GoldenRobo (un ladrón de archivos) en estos sistemas aislados.

Durante esta fase, GoldenRobo escanea el sistema en busca de documentos, imágenes, certificados, claves de cifrado, archivos, archivos de configuración de OpenVPN y otra información valiosa y los almacena en un directorio oculto en la unidad USB.

Cuando se retira la unidad USB de la computadora aislada y se vuelve a conectar al sistema original conectado a Internet, GoldenDealer envía automáticamente los datos robados almacenados en la unidad al servidor de comando y control (C2) del actor de la amenaza.

GoldenHowl es una puerta trasera de Python multifuncional que puede robar archivos, facilitar la persistencia, buscar vulnerabilidades y comunicarse directamente con el C2. ESET dice que parece diseñado para ejecutarse en máquinas conectadas a Internet.

Nuevo conjunto de herramientas modulares

En 2022, GoldenJackal comenzó a utilizar un nuevo conjunto de herramientas modulares basado en Go que realizaba actividades similares a las descritas en la sección anterior, pero permitía a los atacantes asignar tareas a diferentes máquinas con roles separados.

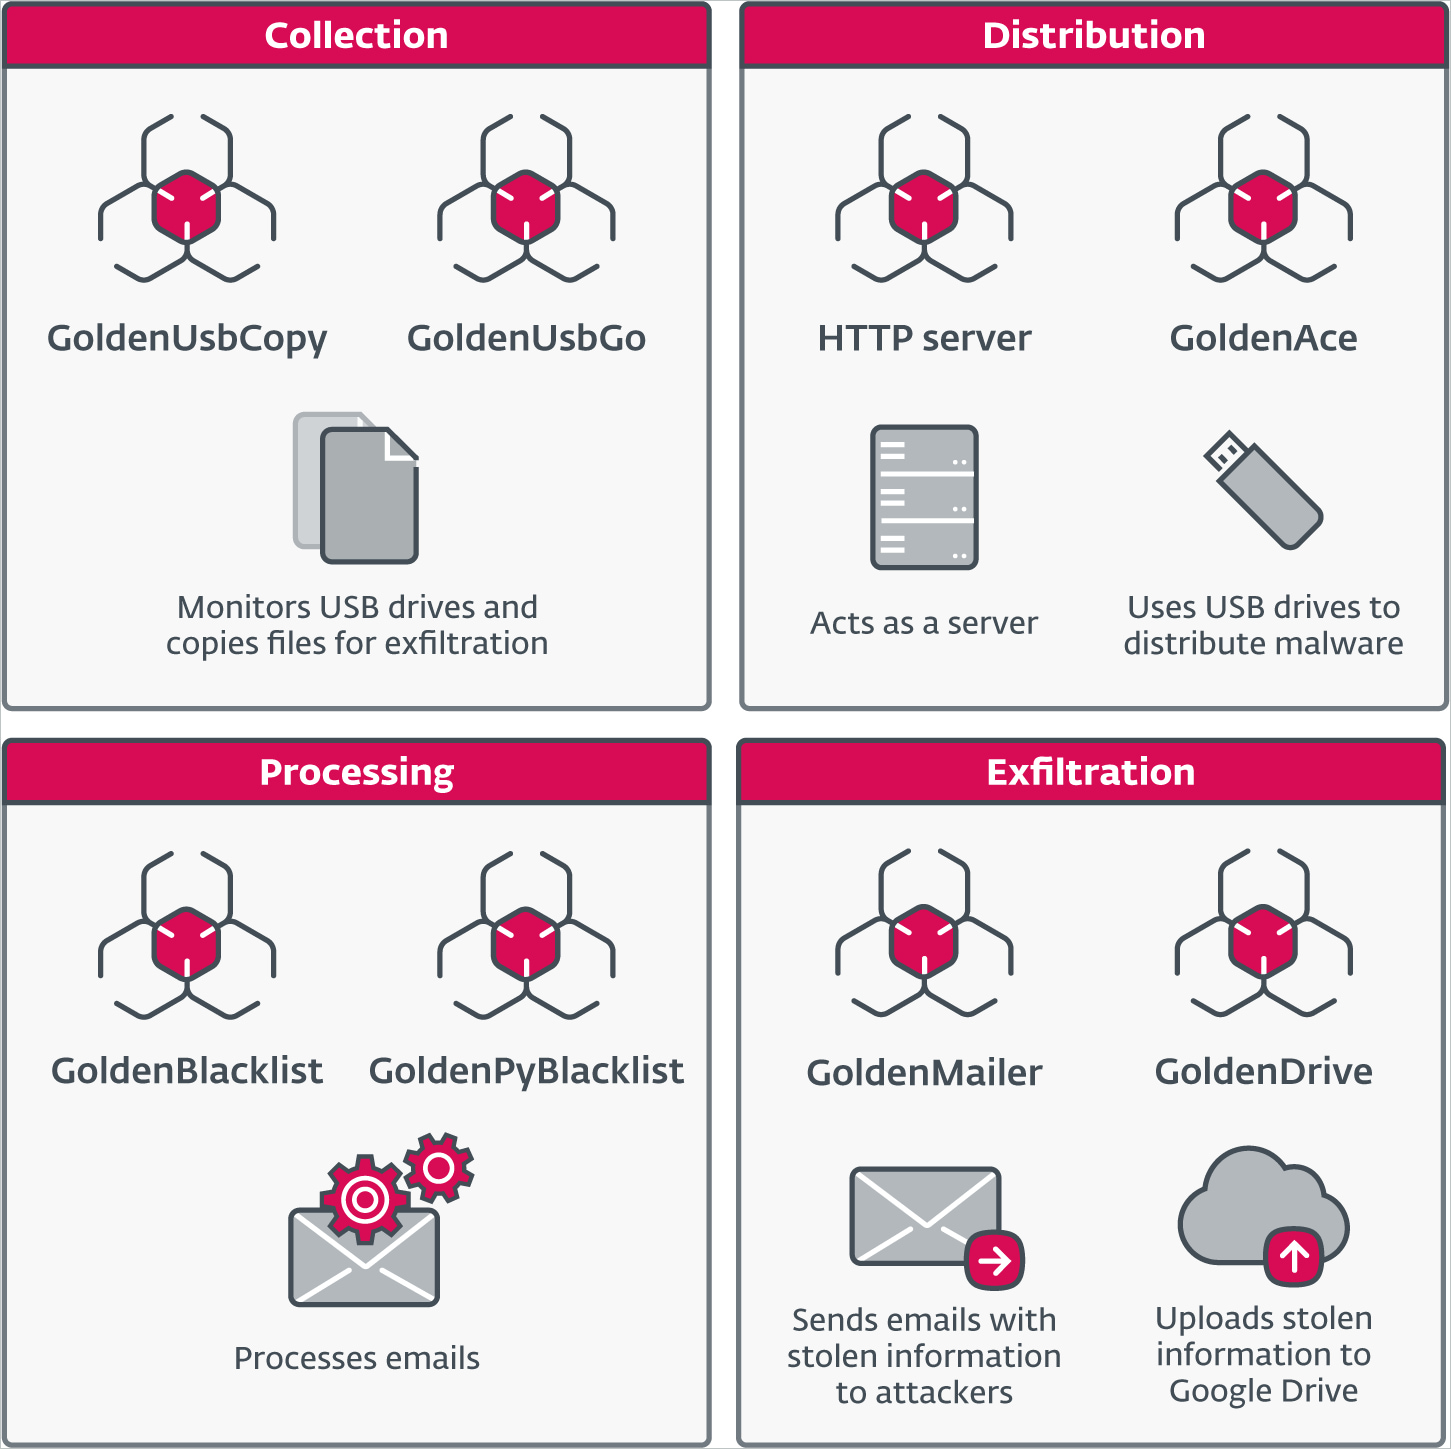
El nuevo malware utilizado para la infección de USB se llama GoldenAce, y las herramientas que roban archivos y los envían a los atacantes se denominan 'GoldenUsbCopy' y 'GoldenUsbGo', siendo esta última una variante más reciente del primero.

GoldenUsbGo ya no utiliza una configuración cifrada con AES, sino que extrae archivos basándose en instrucciones codificadas, incluidos archivos modificados recientemente (hasta 14 días) que pesan menos de 20 MB y coinciden con tipos específicos de contenido (palabras clave como "password", "login", o "key") o ciertos tipos de archivos (.pdf, .doc/.docx, .sh, .bat).

Otro componente de malware interesante es GoldenBlacklist (y su implementación basada en Python GoldenPyBlacklist), que filtra y archiva mensajes de correo electrónico específicos de sistemas comprometidos antes de su exfiltración.

Finalmente, está GoldenMailer, que envía por correo electrónico la información robada a los atacantes, y GoldenDrive, que carga los datos en Google Drive.

La presencia de dos conjuntos de herramientas que también se superponen con las herramientas descritas en el informe de Kaspersky demuestra la capacidad de GoldenJackal para desarrollar nuevo malware personalizado y optimizarlo para operaciones de espionaje encubierto.

Para obtener una lista completa de los indicadores de compromiso (IoC) asociados con todas esas herramientas, puede consultar esta página de GitHub.

Fuente: BC

miércoles, 21 de febrero de 2024

La convergencia entre Asterisk y la Inteligencia Artifcial


La convergencia entre Asterisk y la inteligencia artificial marca un hito significativo en el mundo de las comunicaciones y la automatización de procesos. Asterisk, un software de código abierto para la construcción de aplicaciones de comunicaciones, y la inteligencia artificial (IA), un campo en constante evolución que busca emular la inteligencia humana en las máquinas, se fusionan para ofrecer soluciones innovadoras y eficientes en diversos ámbitos.

La integración de Asterisk con la IA permite optimizar y potenciar las capacidades de los sistemas de telefonía, voIP (Voz sobre Protocolo de Internet) y centros de llamadas. Mediante algoritmos de aprendizaje automático y procesamiento del lenguaje natural (PLN), se pueden desarrollar aplicaciones avanzadas que automatizan tareas, mejoran la atención al cliente y optimizan los flujos de trabajo.

Un ejemplo claro de esta combinación es la implementación de sistemas de respuesta de voz interactiva (IVR) mejorados con IA. Estos sistemas pueden analizar el tono de voz, el lenguaje utilizado y el contexto de la conversación para ofrecer respuestas más precisas y personalizadas a los usuarios. Además, la IA puede realizar análisis en tiempo real de las llamadas, identificar patrones y tendencias, y ofrecer insights valiosos para la toma de decisiones empresariales.

Otro caso de uso es la aplicación de tecnologías de reconocimiento de voz para transcribir automáticamente las conversaciones telefónicas y convertirlas en texto. Esto no solo facilita el almacenamiento y la búsqueda de información, sino que también permite la aplicación de análisis de sentimientos y la extracción de datos útiles para la mejora de la experiencia del cliente.

Además, la combinación de Asterisk y la IA puede potenciar la seguridad en las comunicaciones, mediante la detección y prevención de fraudes telefónicos y el análisis de comportamientos sospechosos en tiempo real.

En resumen, la unión entre Asterisk y la inteligencia artificial representa una poderosa herramienta para la innovación en las comunicaciones, proporcionando soluciones más inteligentes, eficientes y personalizadas en diversos contextos empresariales y comerciales. Esta sinergia continúa abriendo nuevas posibilidades y transformando la forma en que interactuamos y nos comunicamos en la era digital.

 Fuente: https://t.co/utPwbsexGR

La Evolución de la Tecnología Blockchain en España: Un Análisis Profundo


La Evolución de la Tecnología Blockchain en España: Un Análisis Profundo

La tecnología blockchain ha emergido como una fuerza transformadora en diversos sectores en todo el mundo, y España no ha sido una excepción. A lo largo de los últimos años, este país ha sido testigo de un crecimiento significativo en la adopción y el desarrollo de soluciones basadas en blockchain. Desde aplicaciones en la banca y las finanzas hasta la gestión de la cadena de suministro y la administración pública, la tecnología blockchain está dejando una marca indeleble en el tejido empresarial y social de España.

Los Primeros Pasos: Aprendizaje y Experimentación

Aunque la tecnología blockchain se popularizó inicialmente a través de criptomonedas como Bitcoin, su potencial va mucho más allá de las transacciones financieras. En España, las empresas y los profesionales han estado explorando activamente las aplicaciones de blockchain en una variedad de sectores. Los primeros proyectos se centraron en la educación y la concienciación sobre la tecnología, así como en la experimentación con casos de uso potenciales.

Adopción en el Sector Financiero

Uno de los sectores donde la tecnología blockchain ha tenido un impacto notable en España es el financiero. Las instituciones bancarias y las empresas de servicios financieros han estado explorando formas de utilizar blockchain para mejorar la eficiencia, reducir costos y aumentar la seguridad en las transacciones. Desde la gestión de identidades digitales hasta la ejecución de contratos inteligentes, las aplicaciones de blockchain en el sector financiero están ganando impulso.

Blockchain y la Cadena de Suministro

Otro ámbito en el que la tecnología blockchain está ganando terreno en España es la gestión de la cadena de suministro. Las empresas están utilizando blockchain para rastrear el movimiento de productos desde su origen hasta su destino final, lo que permite una mayor transparencia y trazabilidad en toda la cadena de valor. Esto no solo ayuda a prevenir fraudes y falsificaciones, sino que también mejora la eficiencia y la calidad de los productos entregados a los consumidores.

Impulso en la Administración Pública

La administración pública española también ha comenzado a explorar el potencial de la tecnología blockchain para mejorar la prestación de servicios y la transparencia en la gestión de datos. Desde el registro de la propiedad hasta la gestión de identidades digitales, los gobiernos locales y regionales están buscando formas de aprovechar la blockchain para modernizar sus sistemas y ofrecer mejores servicios a los ciudadanos.

Desafíos y Oportunidades Futuras

A pesar de los avances realizados hasta ahora, la tecnología blockchain en España aún enfrenta varios desafíos. La falta de estándares y regulaciones claras, así como la necesidad de una mayor interoperabilidad entre las diferentes plataformas blockchain, son algunas de las barreras que deben superarse. Sin embargo, a medida que más empresas y organismos públicos continúan experimentando con esta tecnología, se esperan avances significativos en los próximos años.

En resumen, la evolución de la tecnología blockchain en España es un testimonio del potencial disruptivo de esta innovación. Desde sus humildes comienzos como una tecnología subyacente para las criptomonedas hasta su aplicación en una amplia gama de sectores, la blockchain está cambiando la forma en que interactuamos con el mundo digital. Con un ecosistema en crecimiento de empresas innovadoras y un apoyo creciente de los reguladores y los gobiernos, el futuro de la tecnología blockchain en España parece prometedor y lleno de posibilidades.

Fuente: https://t.co/ueec4fgNzj

martes, 20 de febrero de 2024

La Ciberseguridad en España

La ciberseguridad en España ha emergido como un tema de vital importancia en la era digital. Con el avance de la tecnología y la creciente dependencia de internet en todos los aspectos de la vida cotidiana, desde las transacciones financieras hasta la comunicación personal, la protección de los datos y la infraestructura digital se ha convertido en una prioridad nacional. España, al igual que muchos otros países, se enfrenta a una serie de desafíos en este ámbito, pero también ha implementado diversas medidas para hacer frente a estas amenazas.

Uno de los principales desafíos que enfrenta España en materia de ciberseguridad es el aumento constante de ciberataques. Estos ataques pueden provenir de una variedad de fuentes, incluidos hackers individuales, grupos delictivos organizados y, en algunos casos, incluso gobiernos extranjeros. Los ciberataques pueden tener consecuencias devastadoras, desde el robo de datos confidenciales hasta la interrupción de servicios críticos, como el suministro de energía o el transporte público.

Para hacer frente a estas amenazas, España ha adoptado una serie de medidas para fortalecer su postura en materia de ciberseguridad. En primer lugar, el gobierno ha invertido recursos significativos en la mejora de la infraestructura de ciberseguridad del país, incluida la creación de equipos especializados de respuesta a incidentes cibernéticos y la implementación de sistemas de detección y prevención de intrusiones en redes críticas.

Además, España también ha promovido la colaboración tanto a nivel nacional como internacional en la lucha contra el cibercrimen. Esto incluye la participación en organizaciones internacionales como Europol y la cooperación con otros países en la investigación y persecución de delitos cibernéticos transfronterizos.

Otro aspecto crucial de la estrategia de ciberseguridad de España es la concienciación pública. El gobierno ha llevado a cabo campañas de sensibilización para educar a los ciudadanos sobre las amenazas cibernéticas y proporcionarles consejos sobre cómo protegerse, como el uso de contraseñas seguras y la instalación de software antivirus actualizado.

Sin embargo, a pesar de estos esfuerzos, España sigue enfrentándose a desafíos significativos en el ámbito de la ciberseguridad. La rápida evolución de la tecnología significa que los ciberataques se están volviendo cada vez más sofisticados y difíciles de detectar, lo que pone a prueba incluso a los sistemas de seguridad más avanzados.

Además, la creciente interconexión de dispositivos a través del Internet de las Cosas (IoT, por sus siglas en inglés) presenta nuevos riesgos de seguridad, ya que cada dispositivo conectado representa una posible puerta de entrada para los ciberdelincuentes.

En conclusión, la ciberseguridad es un desafío cada vez más importante para España en la era digital. Si bien el país ha tomado medidas significativas para fortalecer sus defensas cibernéticas, seguirá siendo necesario un enfoque continuo y colaborativo para hacer frente a las crecientes amenazas en línea. Con una combinación de inversión en tecnología, colaboración internacional y concienciación pública, España puede continuar avanzando hacia un futuro digital más seguro y protegido.

Fuente:  «La Ciberseguridad en España» https://www.linkedin.com/pulse/la-ciberseguridad-en-espa%25C3%25B1a-manuel-marco-sanchez-z5e7f